Vascend
HorizonVascend IDEVascend CLICommunityBenchmarkContacto
AccederÚnete a Discord
NoticiasVídeosCursosStackProyectosDiscord
Community

Problem News23 oct 2026Artículo en italiano

Node.js: dati Brotli malevoli possono eseguire codice (CVE-2026-111497)
Node.js: dati Brotli malevoli possono eseguire codice (CVE-2026-111497)
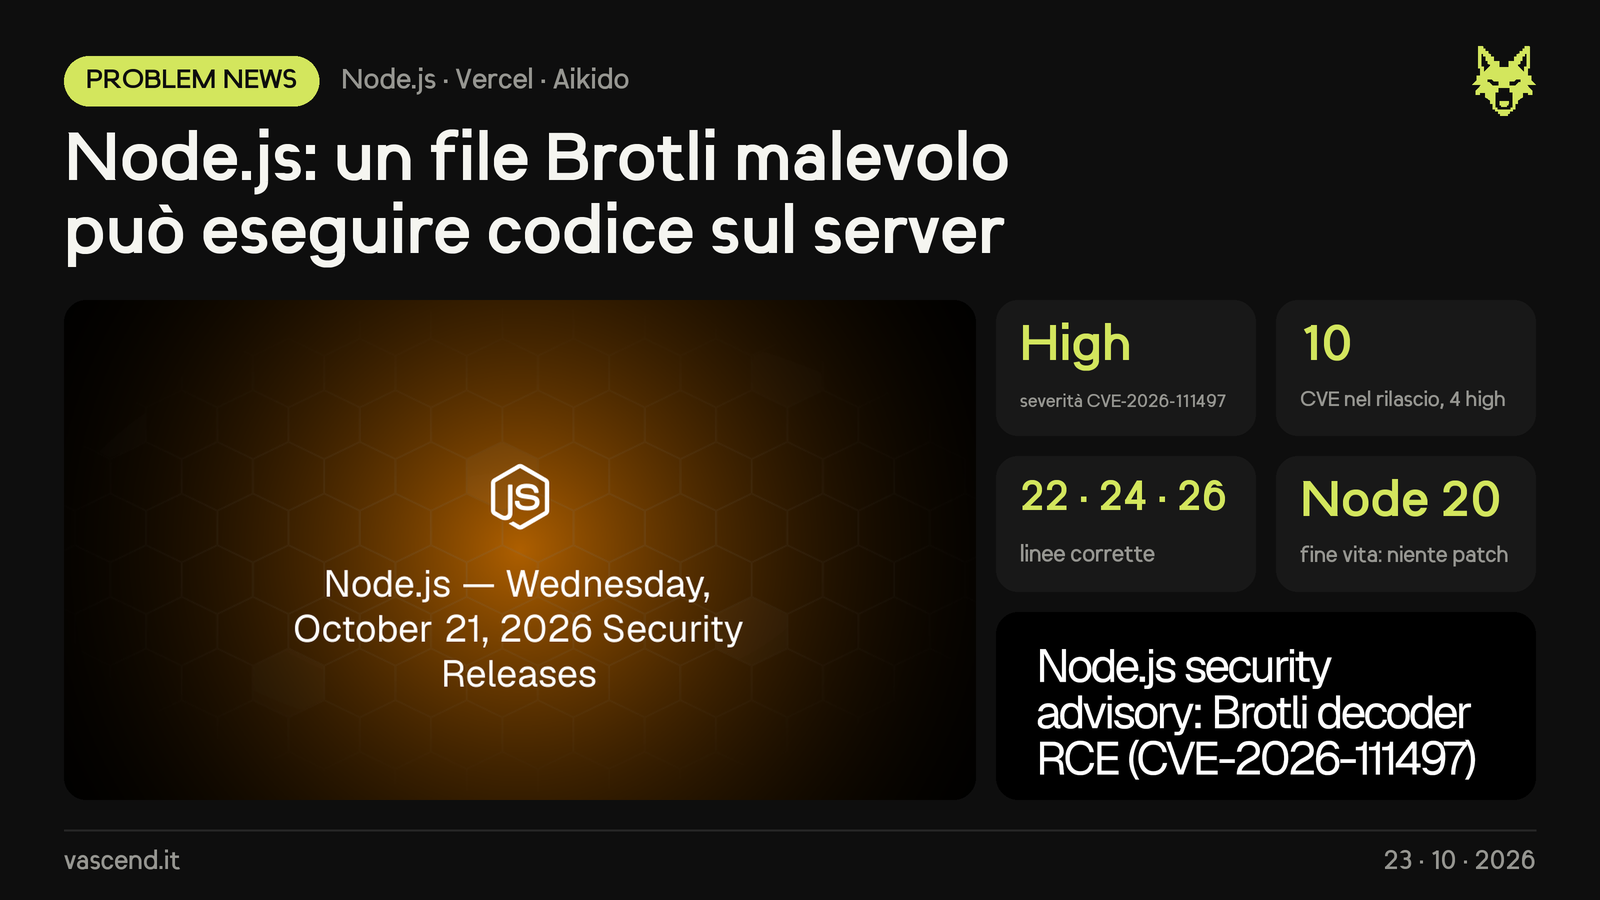
  • Grave falla (high) in Node.js: un bug di scrittura fuori dai limiti nel decoder Brotli integrato. Se un processo Node decomprime dati Brotli controllati da un attaccante, può far trapelare la memoria o eseguire codice arbitrario con i permessi del processo. L'hanno trovata i ricercatori di OpenAI Codex Security.
  • Node non decomprime Brotli da solo: sei esposto se la tua app o una libreria lo fa su dati di terzi, per esempio il corpo di una richiesta con Content-Encoding: br, una risposta scaricata con fetch() o zlib.brotliDecompress. La correzione arriva dal progetto google/brotli.
  • Fa parte del rilascio di sicurezza del 21 ottobre: 10 CVE, 4 di livello high (le altre tre riguardano TLS e DNS). Vercel ha attivato regole WAF per tutti i progetti, ma avverte che non sostituiscono l'aggiornamento. Anche Bun usa lo stesso decoder: secondo la segnalazione ogni versione è vulnerabile e la correzione (al 23 ottobre) è ancora in revisione.
  • Cosa fare: aggiorna a Node.js 22.23.4, 24.22.1 o 26.12.1 e riavvia ogni processo: server, container, CI e PC di sviluppo. Node 20 e precedenti sono a fine vita e non avranno la patch: passa a 22 o 24. Se Node arriva dai pacchetti di Debian/Ubuntu, aggiorna anche libbrotli. Su Vercel, i progetti su Node 20 vanno spostati a 22/24 e ripubblicati.
Fuentes

  • Security Release ufficiale Node.js
  • Advisory Vercel
  • Guida patch e check
  • Issue Bun
  • Post Aikido
SicurezzaOpenAIGoogle

CompartirWhatsAppTelegramXLinkedInFacebook

Comentar en Discord

Cuéntanos qué piensas en #community-chat, con los demás miembros.

  • #ai-newslas noticias, al momento
  • #community-chatse habla de todo
  • #help-n-questionspreguntas y ayuda
  • #your-productslos proyectos de los miembros
Únete al Discord

10 en línea · 44 miembros

💡Sugiere una noticia

Más noticias

AI Security26 oct 2026Un AGENTS.md nei Download dirotta gli agenti AIUn sito può scaricare in silenzio un file AGENTS.md o CLAUDE.md nella cartella Downloads: se lanci lì un agente AI, lo legge e ne segue le istruzioni senza che tu lo apra maiProblem News24 oct 2026Attacchi con agenti AI: Microsoft e CrowdStrike scoprono le prime campagne su larga scalaMicrosoft ha descritto Storm-0940, gruppo legato allo Stato cinese e attivo dal 2021, che almeno da settembre usa ARTEX, un framework di pentest ad agenti AI, contro centinaia di organizzazioni…AI Security24 oct 2026PHP era già stato scansionato con Claude Mythos: cosa racconta la PHP FoundationDopo il rilascio d'emergenza per PHP2Shell, la PHP Foundation ha pubblicato il retroscena. All'inizio del 2026, insieme ad Alpha-Omega, ha fatto analizzare il codice di PHP da Claude Mythos di…
HorizonVascend IDEOlympusTalosCursosCommunityBenchmark
DiscordGitHubXHablemosAvisos legalesPrivacidadCookiesUso de datosSeguridad
© 2026 Vascend Technologies · VAT IT04911550616
ascend