Community
LiteLLM 1.107.0 compromesso: ruba credenziali e chiavi AI
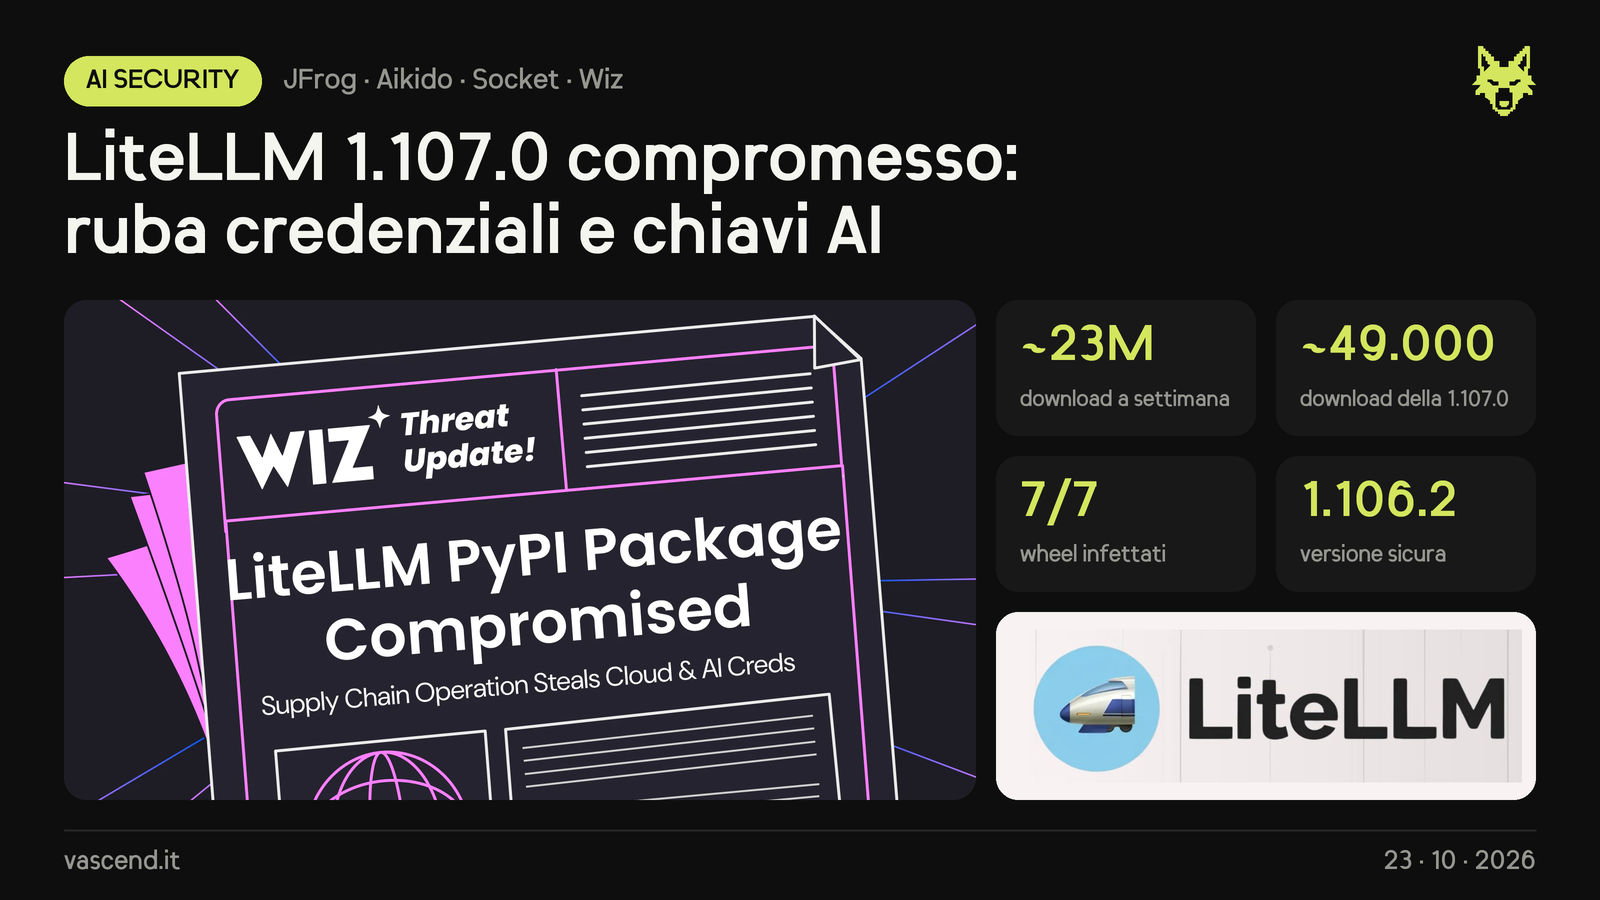
- Il 21 ottobre su PyPI è uscita la versione 1.107.0 di LiteLLM, proxy che collega app e decine di modelli AI (~23 milioni di download a settimana), con dentro un malware in tutti e 7 i pacchetti. Infette anche le immagini Docker
v1.107.0,latest,main-latestemain-stable. È stata scaricata circa 49.000 volte prima della rimozione. È il secondo attacco a LiteLLM nel 2026: la release è stata costruita da un repo che imita quello ufficiale (Berri-AI/litellm). - Il malware si attiva a ogni avvio di Python in quell'ambiente, anche senza importare LiteLLM e anche lanciando
pip. Ruba chiavi SSH, credenziali cloud (AWS, GCP, Azure, Kubernetes), password del browser, file.env, token di Claude, Codex, Gemini, Cursor, Copilot e altri strumenti AI, e le chiavi salvate nel database del proxy. Invia tutto cifrato awww.litellm.dev, che non è il dominio del progetto (litellm.ai). Una seconda parte può eseguire codice da remoto ogni ora: per ora è dormiente, ma l'attaccante può riattivarla. - PyPI, Docker Hub e GHCR hanno tolto la versione infetta. L'ultima versione sicura è 1.106.2.
- Cosa fare: se hai installato la 1.107.0 cerca
cook.pth,cook.pyesitecustomize.pyin site-packages. Se ci sono, non avviare Python né pip: isola la macchina, cancella quei file dalla shell, ferma il processo python rimasto attivo e ricostruisci l'ambiente da zero conlitellm==1.106.2. Se la macchina era online, considera rubate tutte le credenziali e cambiale.