Community
Attacchi con agenti AI: Microsoft e CrowdStrike scoprono le prime campagne su larga scala
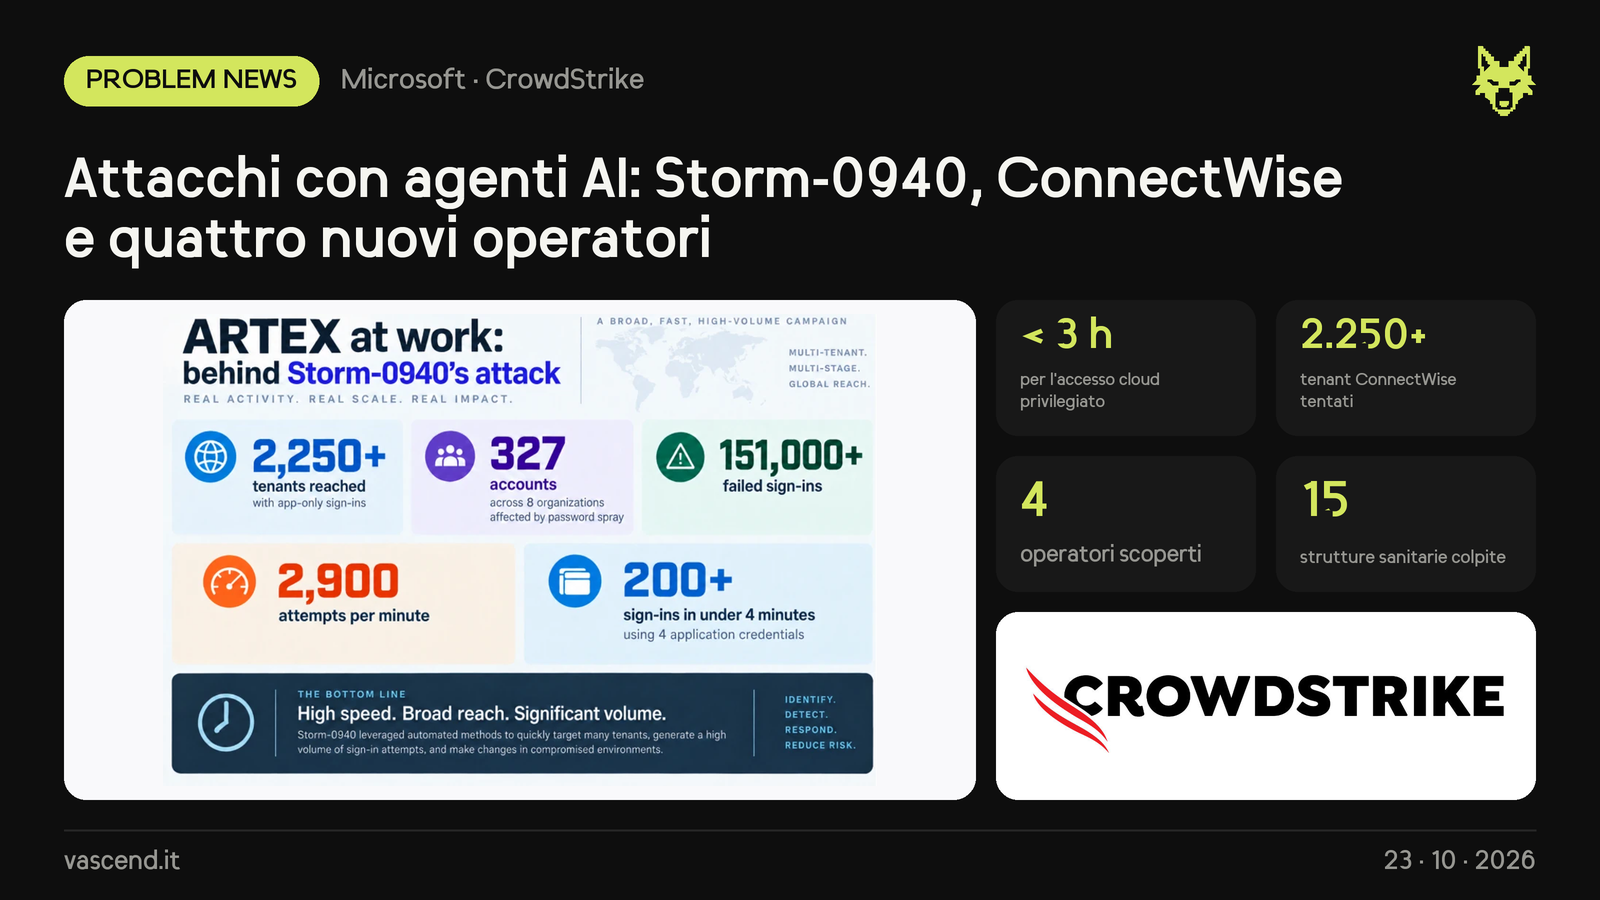
- Microsoft ha descritto Storm-0940, gruppo legato allo Stato cinese e attivo dal 2021, che almeno da settembre usa ARTEX, un framework di pentest ad agenti AI, contro centinaia di organizzazioni nel mondo: difesa e aerospazio, finanza, governi, sanità, semiconduttori. In più casi è arrivato ad accessi cloud privilegiati in meno di 3 ore.
- Microsoft attribuisce a Storm-0940 anche la compromissione della supply chain di ConnectWise (Cloud Backup): tramite ARTEX il gruppo ha tentato l'accesso a oltre 2.250 tenant dei clienti. In una campagna di password spray separata (10-14 ottobre) ha colpito 327 account in 8 organizzazioni, con oltre 151.000 login falliti e un picco di 2.900 tentativi al minuto. Nessuna vulnerabilità nei sistemi Microsoft; un accesso riuscito non significa per forza dati sottratti.
- CrowdStrike ha esposto 4 operatori finora sconosciuti, trovati grazie a directory aperte che contenevano i loro framework ad agenti. Uno ha compromesso almeno 15 strutture sanitarie argentine (credenziali e cartelle cliniche rubate da almeno una) con un'architettura a due livelli basata su Claude Code (un supervisore che pianifica, un esecutore che agisce). Un altro usava Claude attraverso un proxy cinese e ha violato domini del governo indonesiano, puntando anche Brasile e Stati Uniti.
- Gli agenti non erano del tutto autonomi: gli operatori dovevano intervenire per superare i limiti di sicurezza del modello. Lo stesso schema, in scala, è quello del caso CyberCartel che trovate nel post dedicato.