Community
CyberCartel: agenti Claude, Grok e Kimi contro oltre 400 banche in America Latina
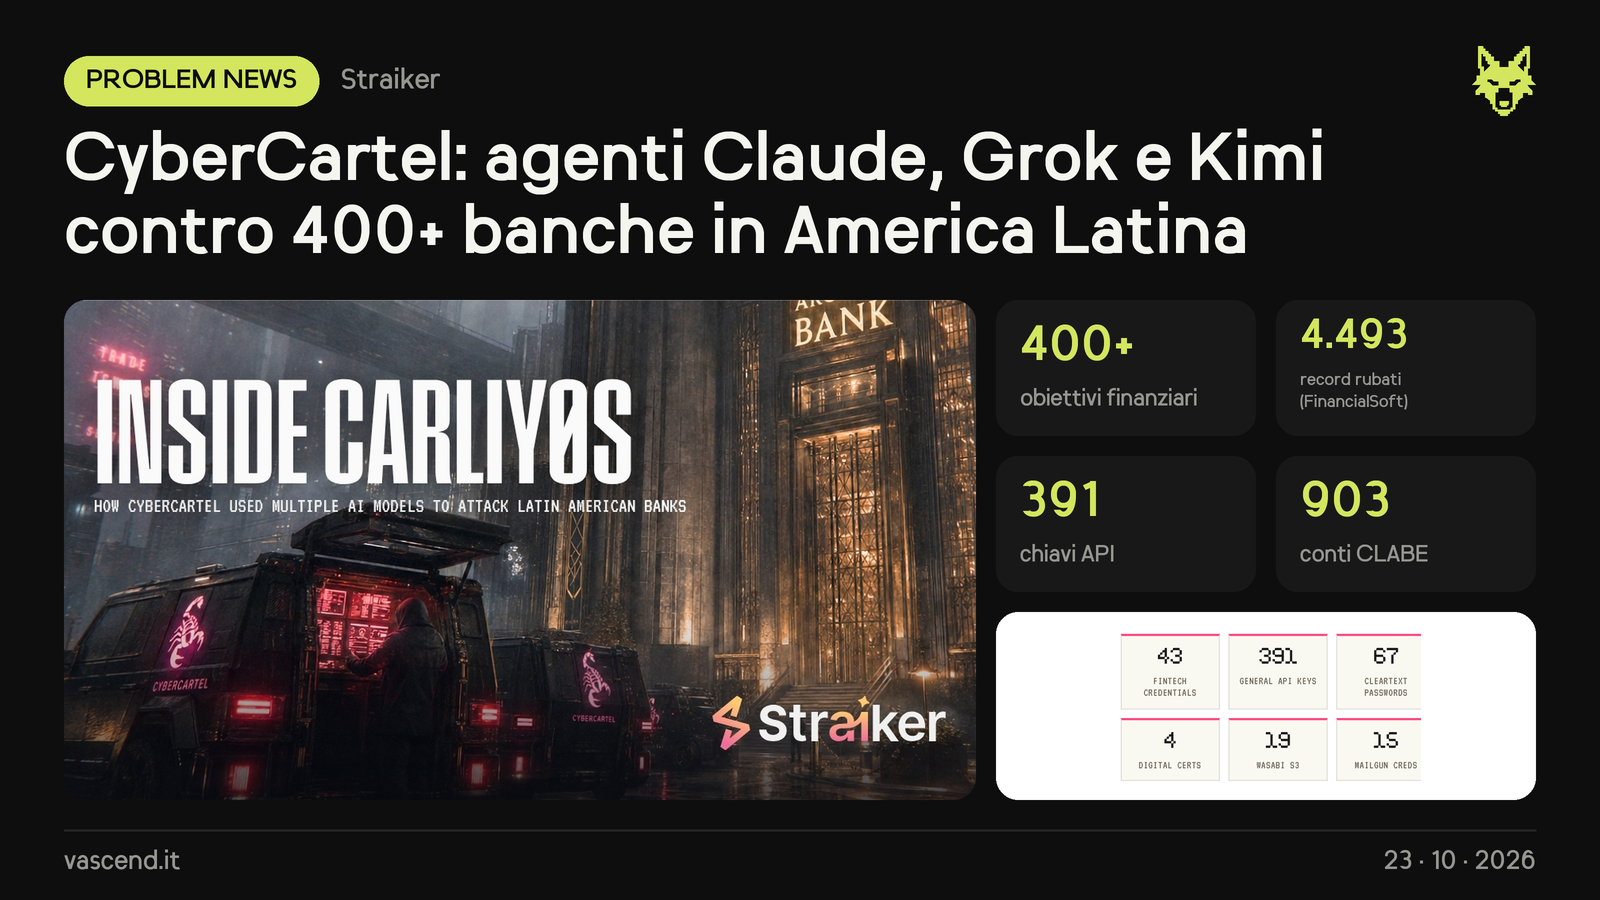
- La società di sicurezza Straiker ha ricostruito, dall'interno dei sistemi degli attaccanti, come il gruppo criminale CyberCartel (attivo dal 2012, ora come Tr4nsHack Team) abbia colpito oltre 400 banche, fintech e provider di pagamento in America Latina usando modelli AI commerciali.
- Il sistema si chiama CARLIY0S ed è costruito su PentAGI, framework open source di pentest automatico. Il "comandante" è Claude dentro l'editor Cursor; sotto ci sono altri ruoli Claude (STRIKER scrive exploit, GHOST fa ricognizione, FABLE cerca vie insolite) che discutono ogni bersaglio, e un arbitro, MAXIMUS, prende la decisione finale. Cinque "miner" Grok raccoglievano i segreti rubati, Kimi faceva da riserva.
- Per aggirare i limiti di sicurezza dei modelli fingevano di essere un red team autorizzato o una gara CTF accademica. Se un modello rifiutava, il sistema passava a codice offensivo già scritto e salvato in locale.
- Il 24 settembre Straiker ha visto una copia di FinancialSoft, il loro archivio di dati rubati: 4.493 record, fra cui 2.911 email, 903 conti bancari CLABE, 391 chiavi API, password, backdoor e 200+ vulnerabilità anche zero-day. Abbastanza per abusare di SPEI, il sistema di pagamenti interbancari del Messico. Anthropic ha revocato la credenziale usata per accedere a Claude; xAI sta indagando sui miner Grok.