Community
Black October: l'ondata di breach e attacchi alla supply chain
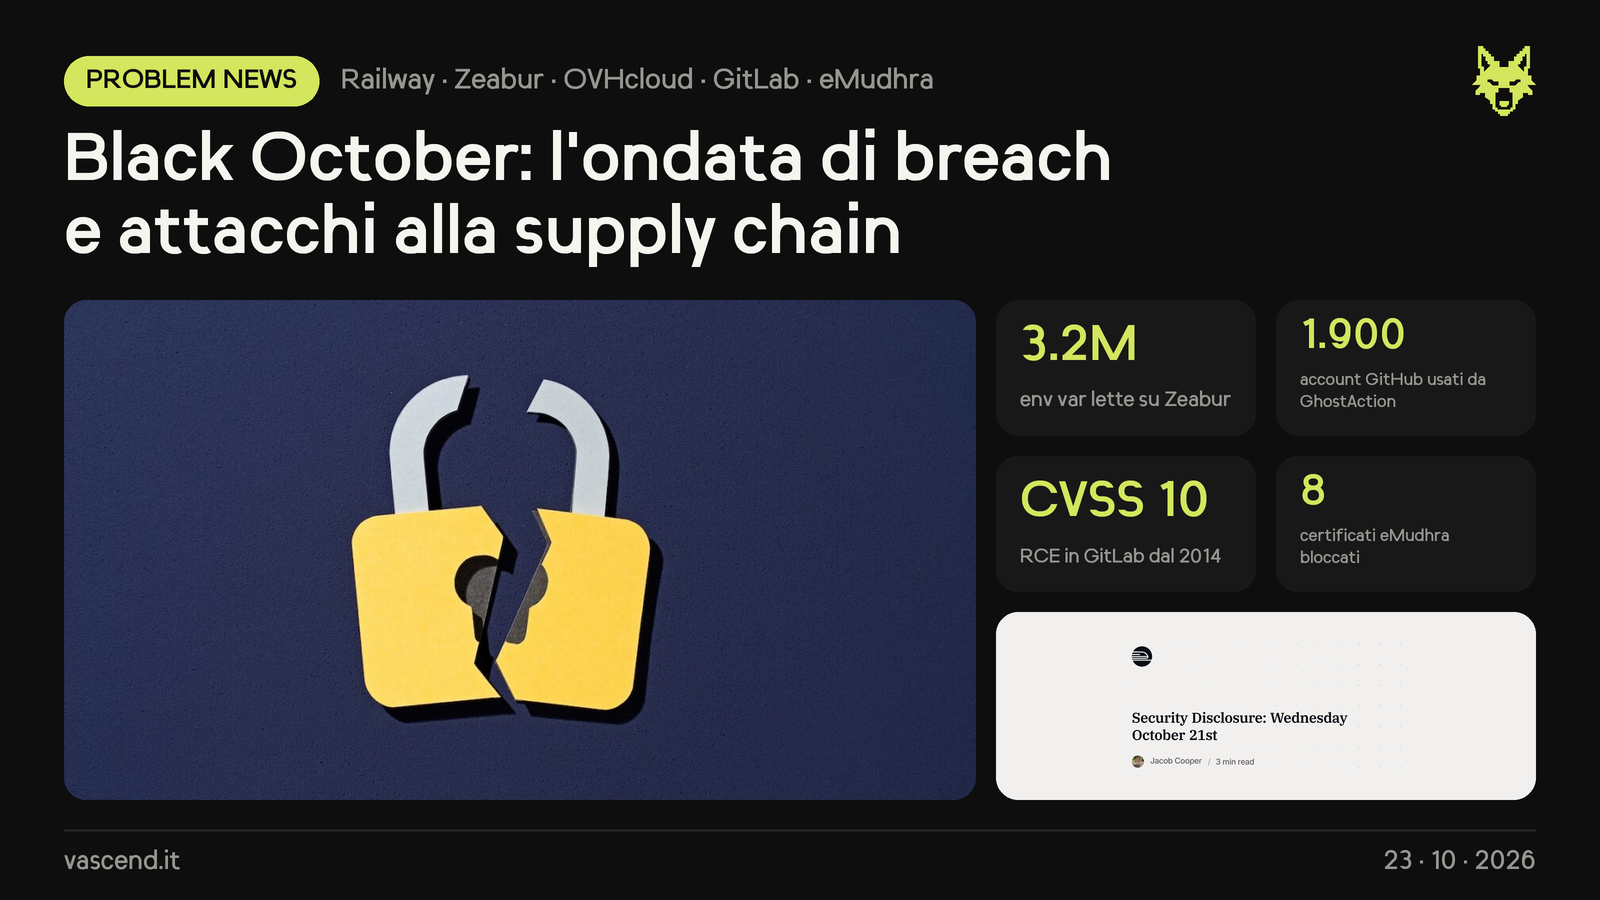
- Oltre a LiteLLM, PHP2Shell e OpenCode, nel mirino le piattaforme cloud. Railway (21-10): lette variabili d'ambiente, alcune decifrate; deploy sospesi. Zeabur (14-15 ott): con credenziali interne mai ruotate lette 3,2 milioni di variabili e 321.810 account; chiuderà il 31 dicembre.
- Supply chain: il 19-10 su GitHub i binari di OVHcloud CLI v0.11-0.15 sono stati sostituiti con malware per 1h33 (~250 download). L'8-10 tensorlake 0.5.144 su npm conteneva il worm Shai-Hulud, che ruba credenziali e cancella la home se revochi il token GitHub. Fra l'8 e il 12-10 GhostAction ha usato ~1.900 account GitHub contro 30.000+ repository per rubare segreti di CI.
- GitLab: CVSS 10, codice eseguibile senza login su ogni versione self-managed dal 2014. eMudhra: 8 certificati intermedi con chiavi private ridicole (una vale 4), bloccati dai browser, non ancora da molti sistemi.
- Cosa fare: ruota le chiavi su Railway e Zeabur; cerca tensorlake 0.5.144 (togli gh-token-monitor prima di revocare i token) e i binari OVHcloud del 19-10; aggiorna GitLab a 19.5.1/19.4.3/19.3.6; fissa le versioni e usa release immutabili.