Vascend
HorizonVascend IDEVascend CLICommunityBenchmarkContact
Sign inJoin Discord
NewsVideosCoursesStackProjectsDiscord
Community

AI SecurityOct 23, 2026Article in Italian

LiteLLM 1.107.0 compromesso: ruba credenziali e chiavi AI
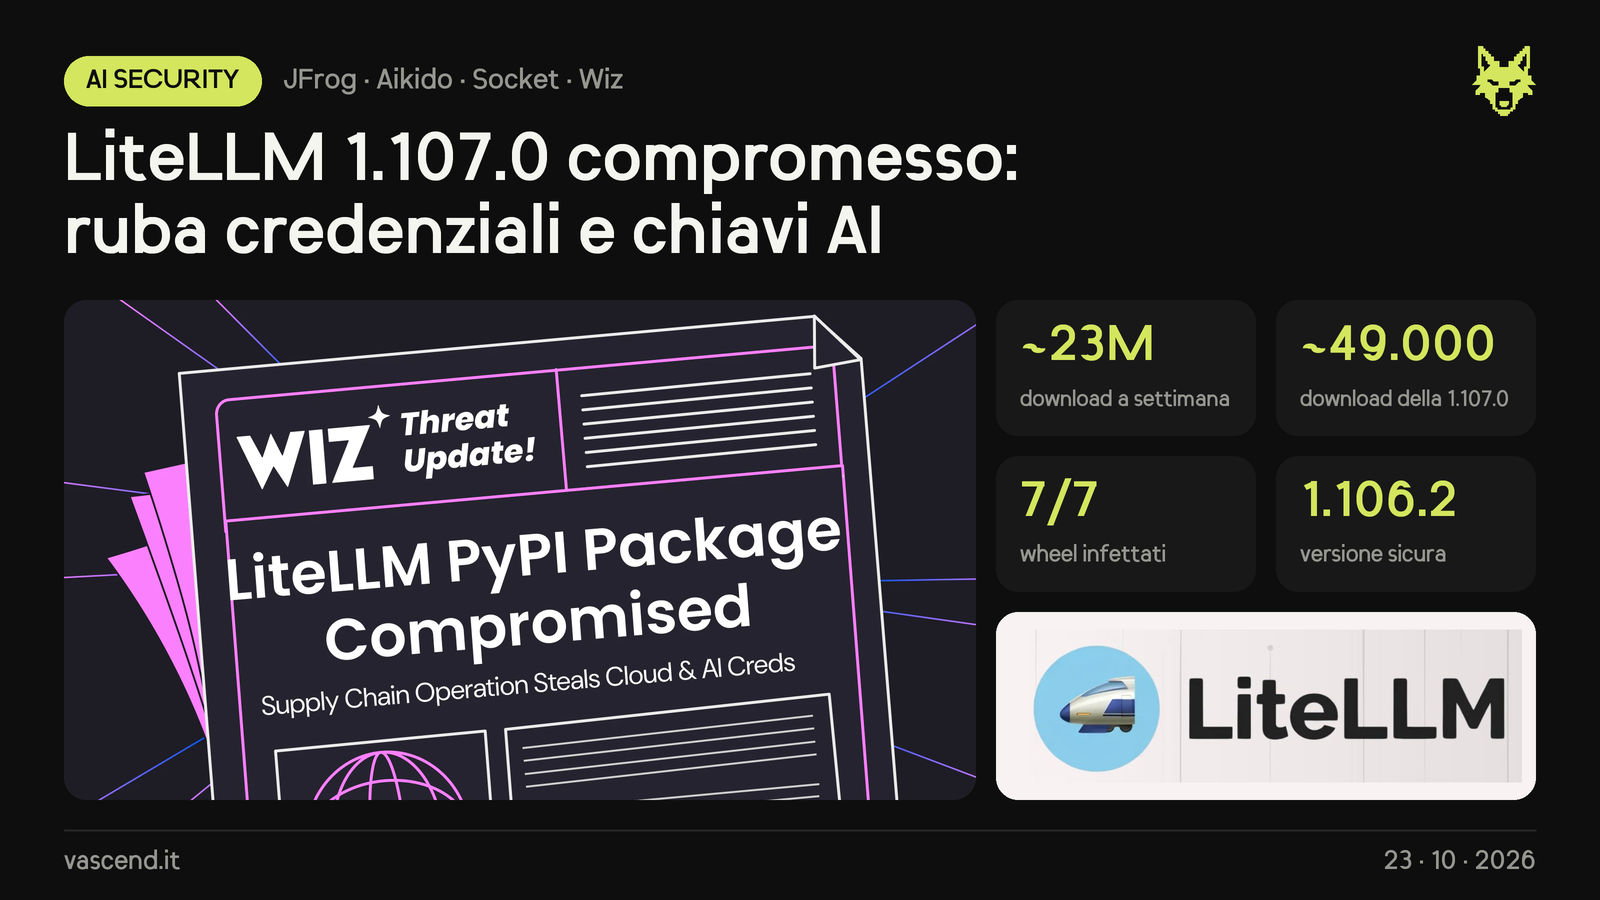
LiteLLM 1.107.0 compromesso: ruba credenziali e chiavi AI
  • Il 21 ottobre su PyPI è uscita la versione 1.107.0 di LiteLLM, proxy che collega app e decine di modelli AI (~23 milioni di download a settimana), con dentro un malware in tutti e 7 i pacchetti. Infette anche le immagini Docker v1.107.0, latest, main-latest e main-stable. È stata scaricata circa 49.000 volte prima della rimozione. È il secondo attacco a LiteLLM nel 2026: la release è stata costruita da un repo che imita quello ufficiale (Berri-AI/litellm).
  • Il malware si attiva a ogni avvio di Python in quell'ambiente, anche senza importare LiteLLM e anche lanciando pip. Ruba chiavi SSH, credenziali cloud (AWS, GCP, Azure, Kubernetes), password del browser, file .env, token di Claude, Codex, Gemini, Cursor, Copilot e altri strumenti AI, e le chiavi salvate nel database del proxy. Invia tutto cifrato a www.litellm.dev, che non è il dominio del progetto (litellm.ai). Una seconda parte può eseguire codice da remoto ogni ora: per ora è dormiente, ma l'attaccante può riattivarla.
  • PyPI, Docker Hub e GHCR hanno tolto la versione infetta. L'ultima versione sicura è 1.106.2.
  • Cosa fare: se hai installato la 1.107.0 cerca cook.pth, cook.py e sitecustomize.py in site-packages. Se ci sono, non avviare Python né pip: isola la macchina, cancella quei file dalla shell, ferma il processo python rimasto attivo e ricostruisci l'ambiente da zero con litellm==1.106.2. Se la macchina era online, considera rubate tutte le credenziali e cambiale.
Sources

  • Analisi JFrog
  • Report Aikido
  • Analisi Socket
  • Blog Wiz
  • Issue GitHub #47826
ClaudeGeminiMicrosoftAmazonCursor

ShareWhatsAppTelegramXLinkedInFacebook

Discuss on Discord

Tell us what you think in #community-chat, with the other members.

  • #ai-newsthe news, as it breaks
  • #community-chattalk about anything
  • #help-n-questionsquestions and help
  • #your-productsmembers' projects
Join the Discord

14 online · 44 members

💡Suggest a story

More news

AI SecurityOct 26, 2026Un AGENTS.md nei Download dirotta gli agenti AIUn sito può scaricare in silenzio un file AGENTS.md o CLAUDE.md nella cartella Downloads: se lanci lì un agente AI, lo legge e ne segue le istruzioni senza che tu lo apra maiProblem NewsOct 24, 2026Attacchi con agenti AI: Microsoft e CrowdStrike scoprono le prime campagne su larga scalaMicrosoft ha descritto Storm-0940, gruppo legato allo Stato cinese e attivo dal 2021, che almeno da settembre usa ARTEX, un framework di pentest ad agenti AI, contro centinaia di organizzazioni…AI SecurityOct 24, 2026PHP era già stato scansionato con Claude Mythos: cosa racconta la PHP FoundationDopo il rilascio d'emergenza per PHP2Shell, la PHP Foundation ha pubblicato il retroscena. All'inizio del 2026, insieme ad Alpha-Omega, ha fatto analizzare il codice di PHP da Claude Mythos di…
HorizonVascend IDEOlympusTalosCoursesCommunityBenchmark
DiscordGitHubXLet’s talkLegalPrivacyCookiesData useSecurity
© 2026 Vascend Technologies · VAT IT04911550616
ascend