Community
Breach su OpenCode Console: a rischio le API key dei provider
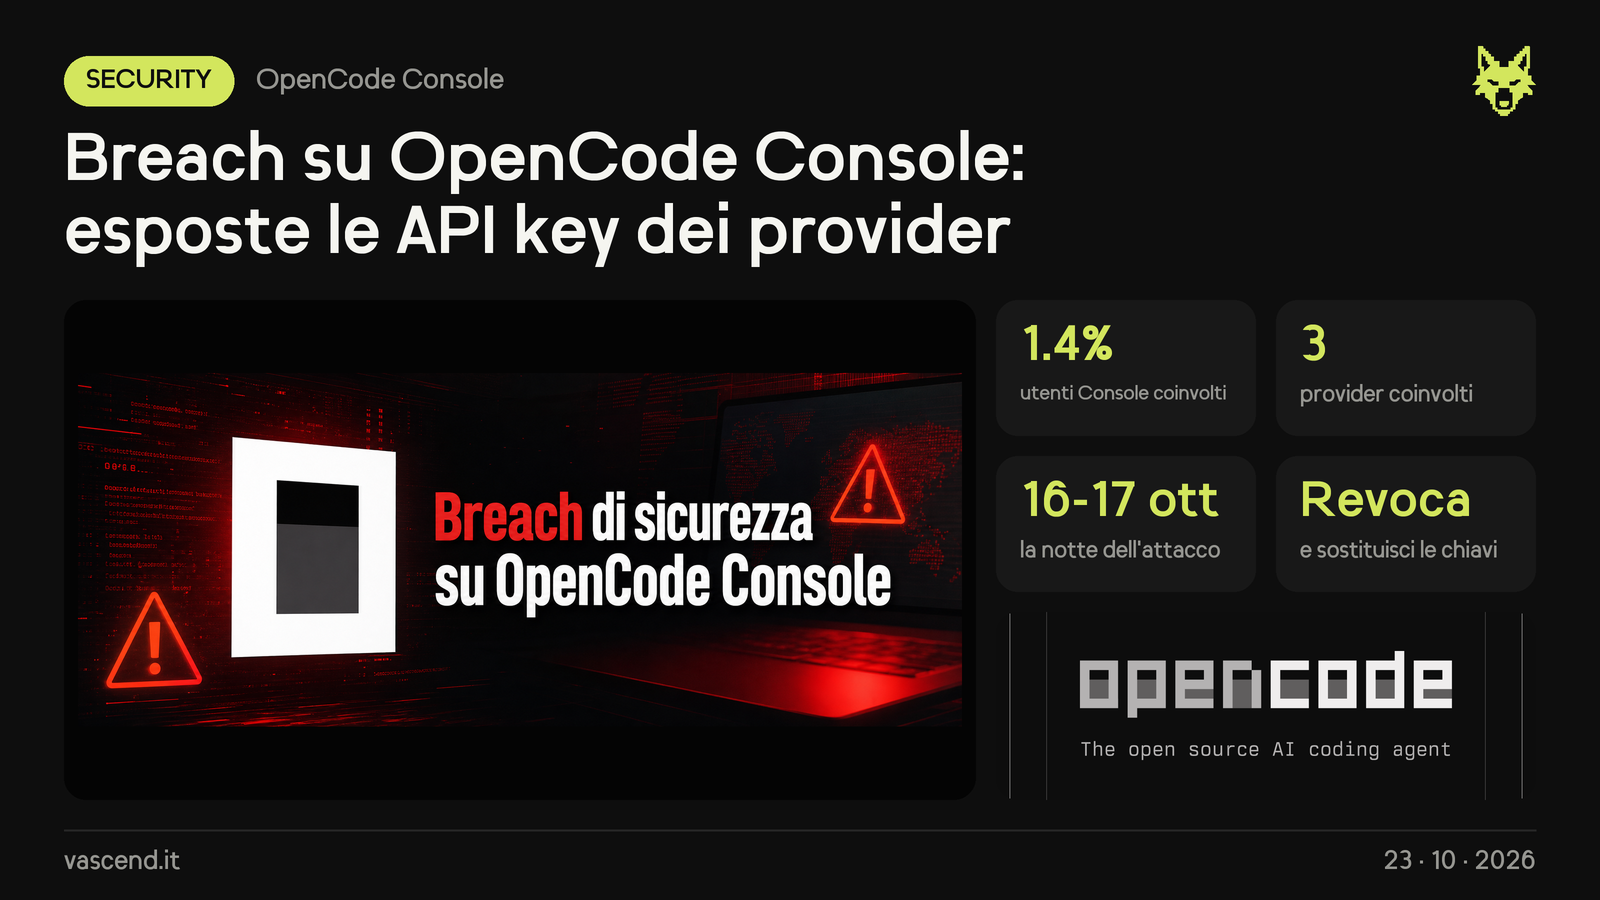
- Nella notte fra il 16 e il 17 ottobre OpenCode ha subito una violazione legata a un distillation attack su larga scala, che ha colpito l'1.4% degli utenti di OpenCode Console: solo chi aveva collegato provider esterni come OpenAI, Anthropic e Google.
- Gli attaccanti sono entrati in un sistema legacy che OpenCode stava già dismettendo e hanno potuto leggere le API key di terze parti salvate nei workspace, usandole per interrogare i modelli in massa: alcuni utenti si sono trovati addebiti mai autorizzati, in certi casi di centinaia di dollari.
- Gli utenti colpiti hanno ricevuto un'email: se non ti è arrivata, non sei coinvolto. Se invece l'hai ricevuta, revoca e sostituisci subito le chiavi dalle dashboard dei provider, aggiornale nelle tue app e controlla i consumi recenti. OpenCode sta lavorando con i provider e i rimborsi degli addebiti non autorizzati sono già partiti.