Community
cve.now: tutte le vulnerabilità in un unico feed, anche per agenti AI
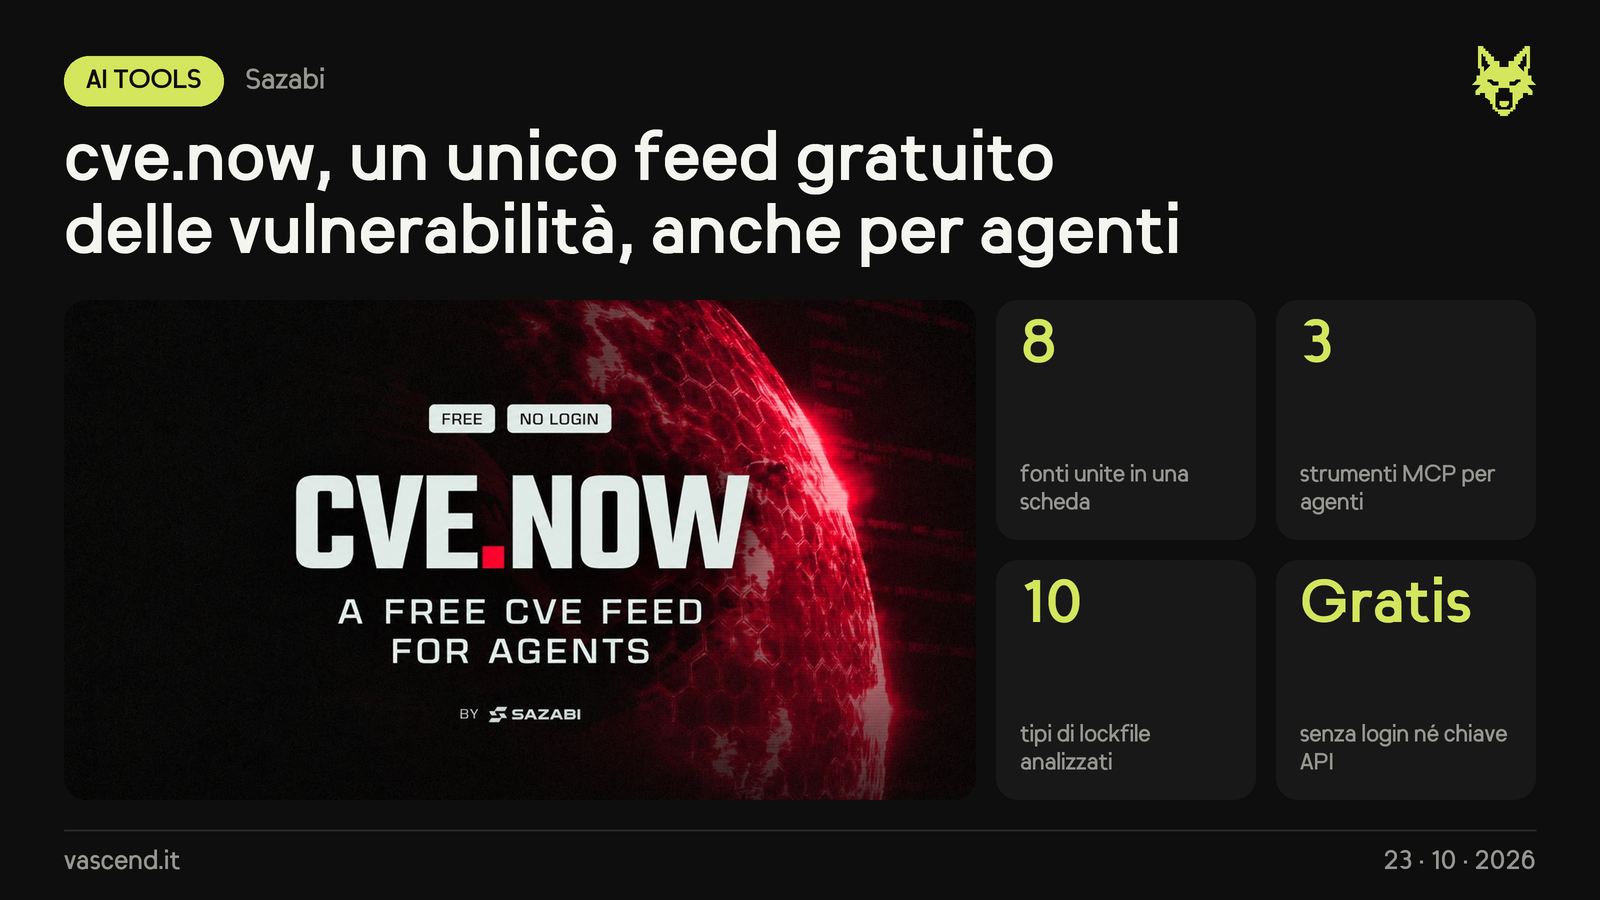
- Sazabi ha lanciato il 22 ottobre cve.now, un elenco gratuito e senza registrazione delle falle di sicurezza note (le CVE). Unisce in una sola scheda per vulnerabilità otto fonti: CVE List, GitHub Advisory Database, OSV, NVD, ENISA EUVD, CISA KEV, EPSS ed Exploit-DB. Ogni scheda ha un breve riassunto in inglese semplice scritto da un modello AI e segnalato come tale, mentre gravità e versioni colpite arrivano dai dati originali.
- Il feed critico è volutamente corto: entra una falla se è già sfruttata davvero (lista CISA KEV), se ha un punteggio CVSS 9+ su una delle tecnologie seguite, oppure CVSS 7+ con probabilità di sfruttamento EPSS almeno al 10%. Si legge come RSS, Atom o JSON, con filtri per tecnologia ed ecosistema. Caricando un lockfile (npm, bun, pnpm, yarn, requirements.txt, poetry, Cargo, go.sum, Gemfile, mix) si ottiene un report delle dipendenze vulnerabili e un feed su misura. Il file resta privato ma viene conservato per statistiche.
- C'è anche un server MCP gratuito, senza chiave, per collegare Claude Code, Cursor, Codex e altri agenti, con tre strumenti: get_vulnerability (scheda di una CVE), list_feed (ultime falle) e check_stack (controllo delle dipendenze).