Community
PHP era già stato scansionato con Claude Mythos: cosa racconta la PHP Foundation
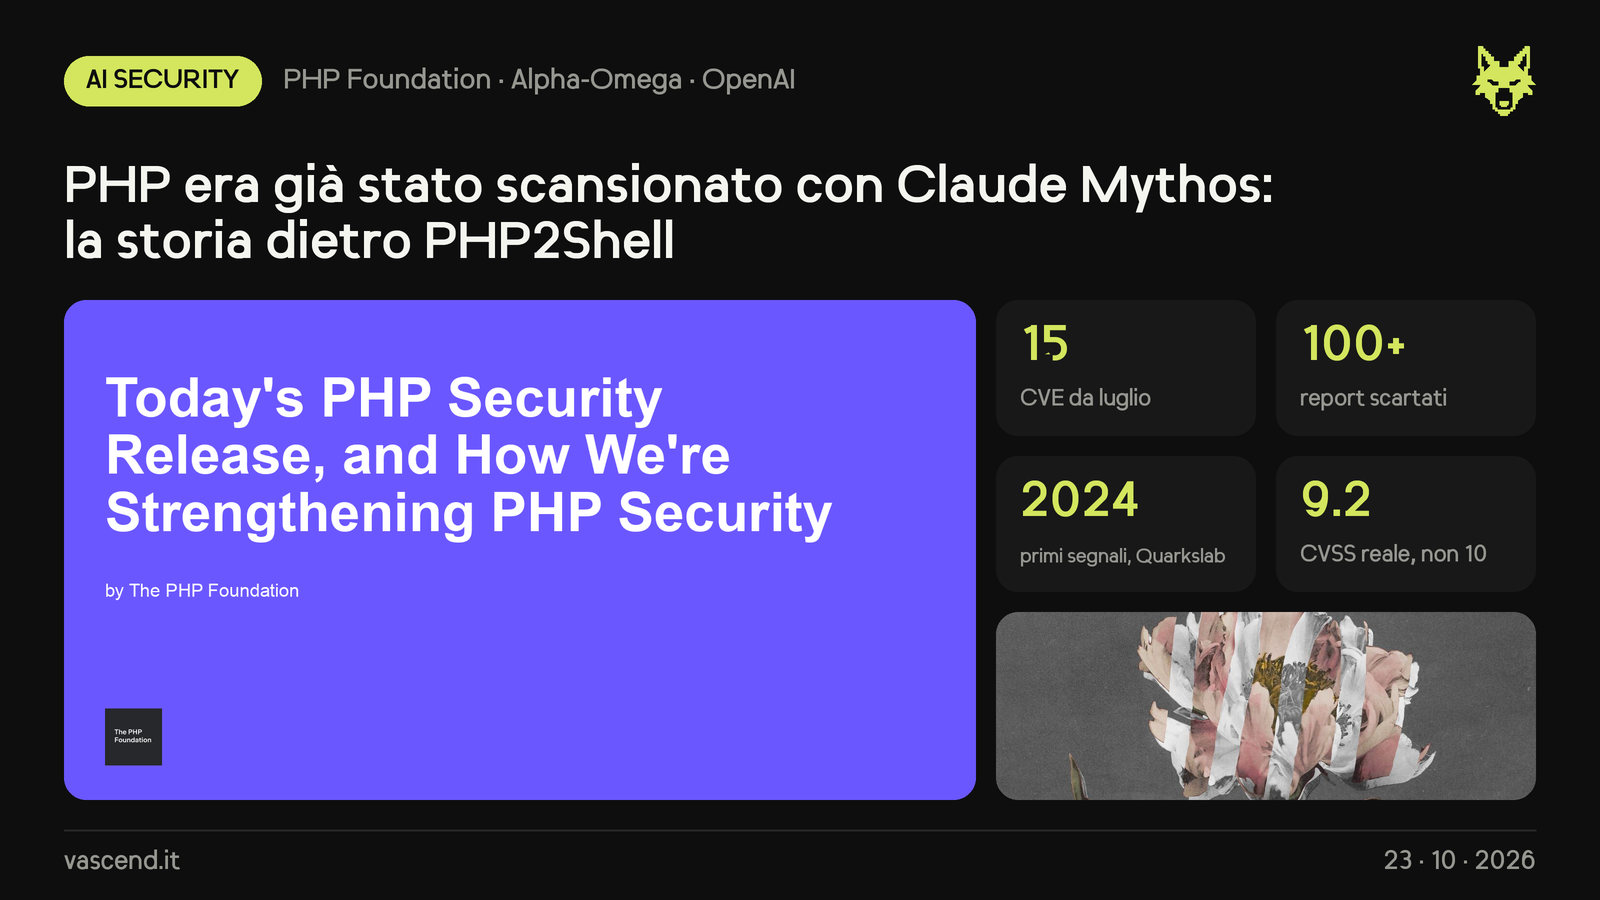
- Dopo il rilascio d'emergenza per PHP2Shell, la PHP Foundation ha pubblicato il retroscena. All'inizio del 2026, insieme ad Alpha-Omega, ha fatto analizzare il codice di PHP da Claude Mythos di Anthropic. Dopo quella scansione ha aggiunto altri strumenti: Daybreak Red di OpenAI per validare segnalazioni ed exploit, build con sanitizer e ambienti di riproduzione.
- La causa del problema non era nuova. I primi segnali erano emersi nell'audit Quarkslab del 2024, finanziato dalla Sovereign Tech Agency, ma la correzione è rimasta ferma per mesi: la Foundation lo definisce "un fallimento strutturale". A maggio 2026 è nato l'Ecosystem Security Team, poi PHP è entrato in Patch the Planet.
- La sequenza: l'audit di Calif parte il 30 luglio. L'11 agosto Calif segnala il bug e OpenAI arriva alla stessa causa in modo indipendente. Wiz segnala il 24 agosto, OpenAI aggiunge altri vettori il 18 settembre e anche Trail of Bits è al lavoro.
- Dal 1° luglio sono arrivate 15 CVE e oltre 100 segnalazioni non valide o duplicate. L'AI aiuta a smistarle, ma decide sempre una persona.
- Il 20 ottobre è trapelata la notizia con un CVSS sbagliato di 10 (quello reale è 9.2), quindi il rilascio è stato anticipato al 21 ottobre alle 14:00 UTC. Un video pubblicato per errore da Calif ha accelerato la comparsa delle PoC, e Chainguard ha rotto l'embargo alle 07:41 UTC dello stesso giorno.
- La Foundation chiude chiedendo fondi per sostenere questo lavoro.