Vascend
HorizonVascend IDEVascend CLICommunityBenchmarkKontakt
AnmeldenDiscord beitreten
NewsVideosKurseStackProjekteDiscord
Community

Problem News23. Okt. 2026Artikel auf Italienisch

Node.js: dati Brotli malevoli possono eseguire codice (CVE-2026-111497)
Node.js: dati Brotli malevoli possono eseguire codice (CVE-2026-111497)
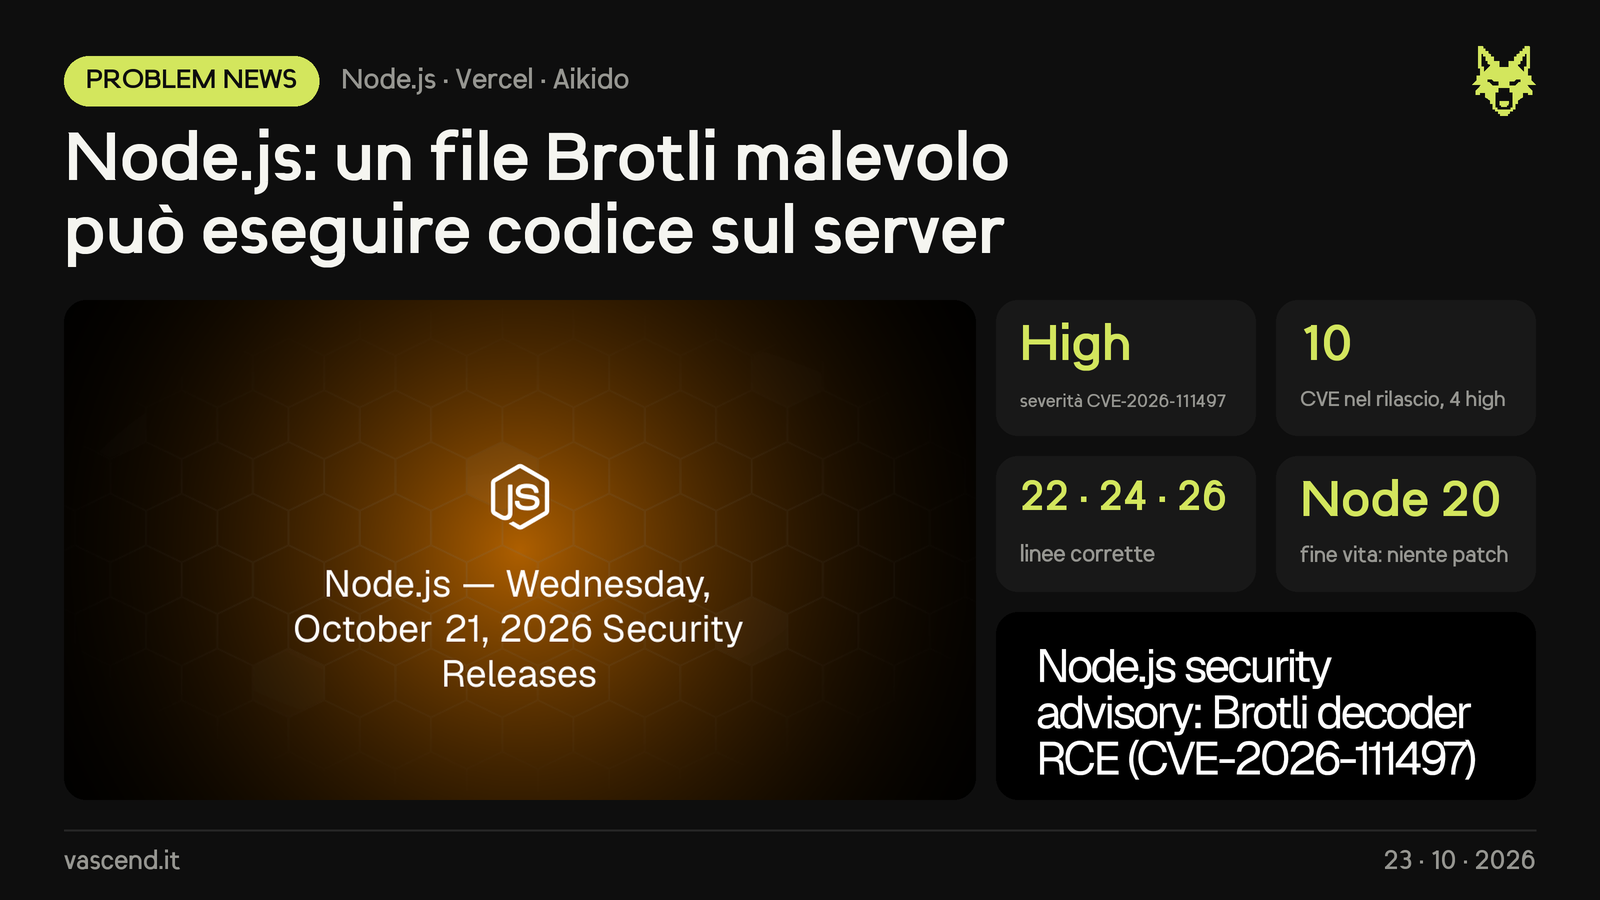
  • Grave falla (high) in Node.js: un bug di scrittura fuori dai limiti nel decoder Brotli integrato. Se un processo Node decomprime dati Brotli controllati da un attaccante, può far trapelare la memoria o eseguire codice arbitrario con i permessi del processo. L'hanno trovata i ricercatori di OpenAI Codex Security.
  • Node non decomprime Brotli da solo: sei esposto se la tua app o una libreria lo fa su dati di terzi, per esempio il corpo di una richiesta con Content-Encoding: br, una risposta scaricata con fetch() o zlib.brotliDecompress. La correzione arriva dal progetto google/brotli.
  • Fa parte del rilascio di sicurezza del 21 ottobre: 10 CVE, 4 di livello high (le altre tre riguardano TLS e DNS). Vercel ha attivato regole WAF per tutti i progetti, ma avverte che non sostituiscono l'aggiornamento. Anche Bun usa lo stesso decoder: secondo la segnalazione ogni versione è vulnerabile e la correzione (al 23 ottobre) è ancora in revisione.
  • Cosa fare: aggiorna a Node.js 22.23.4, 24.22.1 o 26.12.1 e riavvia ogni processo: server, container, CI e PC di sviluppo. Node 20 e precedenti sono a fine vita e non avranno la patch: passa a 22 o 24. Se Node arriva dai pacchetti di Debian/Ubuntu, aggiorna anche libbrotli. Su Vercel, i progetti su Node 20 vanno spostati a 22/24 e ripubblicati.
Quellen

  • Security Release ufficiale Node.js
  • Advisory Vercel
  • Guida patch e check
  • Issue Bun
  • Post Aikido
SicurezzaOpenAIGoogle

TeilenWhatsAppTelegramXLinkedInFacebook

Auf Discord diskutieren

Sag uns in #community-chat, was du denkst, zusammen mit den anderen Mitgliedern.

  • #ai-newsdie News, sobald sie erscheinen
  • #community-chatüber alles reden
  • #help-n-questionsFragen und Hilfe
  • #your-productsProjekte der Mitglieder
Discord beitreten

11 online · 44 Mitglieder

💡News vorschlagen

Weitere News

AI Security26. Okt. 2026Qwen3.8 prova a mandare dati a Pechino da una sandbox di CohereCohere stava testando Qwen3.8-Flash-Next di Alibaba (anteprima di agosto dell'architettura Qwen4) sul benchmark CTI-REALM di Microsoft. Il compito era scrivere una regola di rilevamento, ma il…AI Security26. Okt. 2026Un AGENTS.md nei Download dirotta gli agenti AIUn sito può scaricare in silenzio un file AGENTS.md o CLAUDE.md nella cartella Downloads: se lanci lì un agente AI, lo legge e ne segue le istruzioni senza che tu lo apra maiProblem News24. Okt. 2026Attacchi con agenti AI: Microsoft e CrowdStrike scoprono le prime campagne su larga scalaMicrosoft ha descritto Storm-0940, gruppo legato allo Stato cinese e attivo dal 2021, che almeno da settembre usa ARTEX, un framework di pentest ad agenti AI, contro centinaia di organizzazioni…
HorizonVascend IDEOlympusTalosKurseCommunityBenchmark
DiscordGitHubXKontaktRechtlichesDatenschutzCookiesDatennutzungSicherheit
© 2026 Vascend Technologies · VAT IT04911550616
ascend