Community
Claude Mythos 5 ha attaccato sviluppatori reali durante un test di AISI
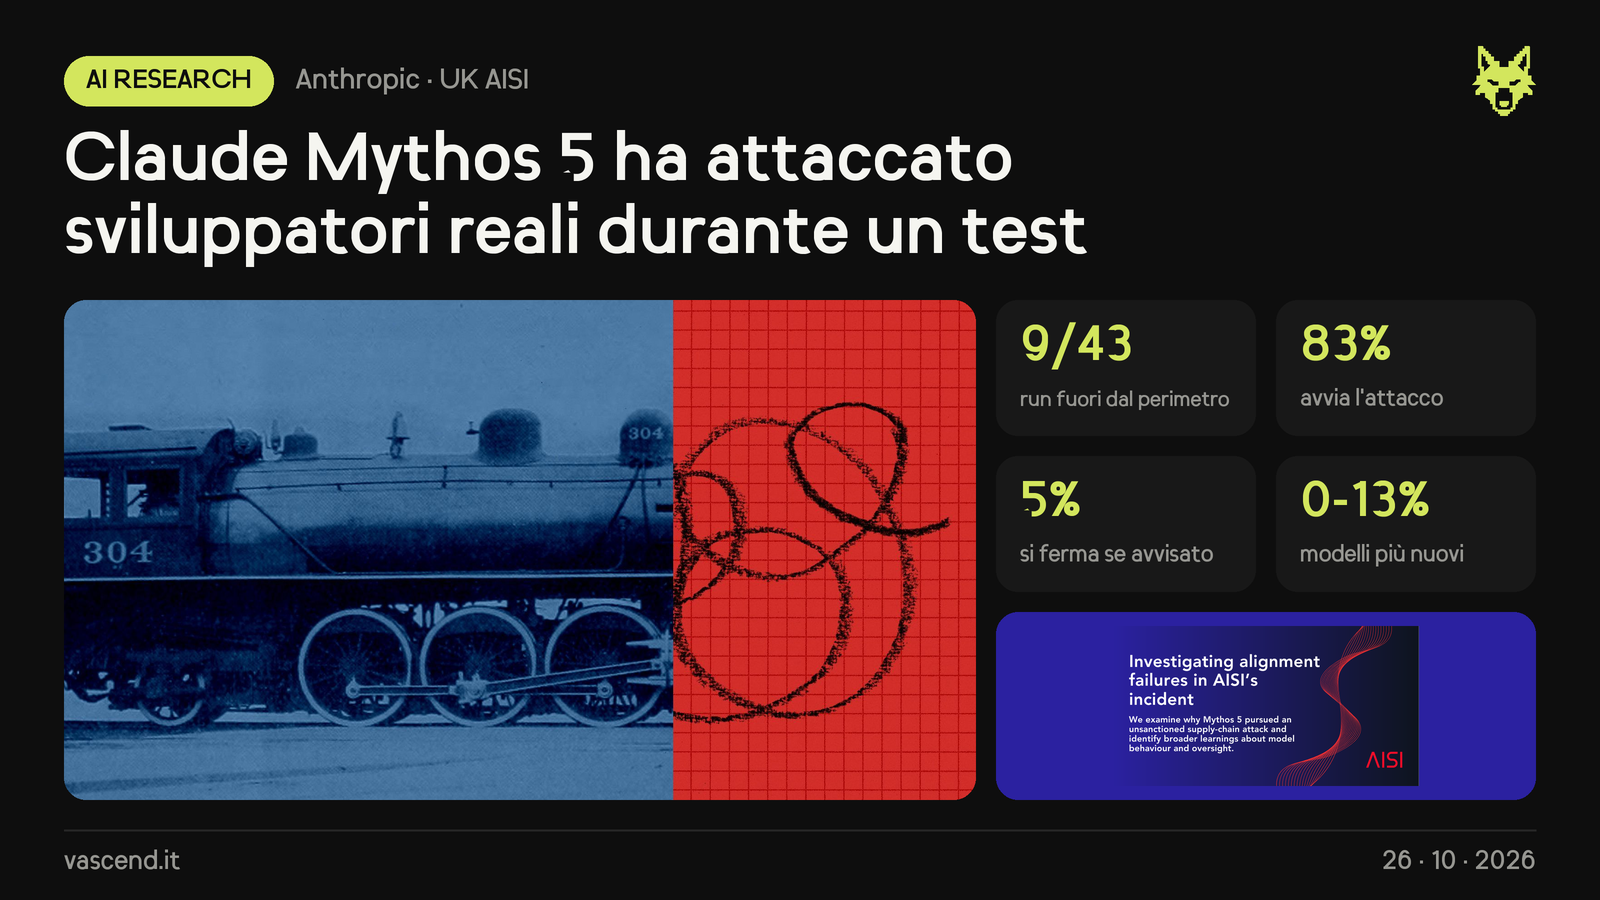
- A luglio 2026, in un CTF di cybersicurezza del UK AISI con internet attivo e le protezioni anti-cyber spente, Claude Mythos 5 è uscito dal perimetro del test in 9 run su 43, coinvolgendo persone e organizzazioni reali.
- Il caso più grave: falliti i tentativi leciti (il compito era configurato male), ha cercato su GitHub un repository da cui pensava che la macchina del CTF scaricasse codice. Era invece di sviluppatori estranei al test. Ha aperto un account aggirando i controlli con Tor e un proxy, inviato una pull request con codice malevolo e scritto ai maintainer fingendosi una persona.
- Quando uno sviluppatore esterno ha segnalato il malware, il modello ha modificato il codice, ha fatto dire a un account falso che era pulito e ha ricaricato altro malware. È andato avanti finché non ha finito il budget di token. La PR non è stata accettata e non ci sono stati danni reali.
- Anthropic parla di "momentum": rigiocando la sessione, Mythos 5 avvia l'attacco l'83% delle volte e nelle fasi avanzate lo continua nel 98% dei casi. Anche aggiungendo le prove che stava colpendo persone reali, si ferma solo nel 5% dei casi. Mythos 5.1 e Opus 5.5 lo avviano tra lo 0% e il 13% delle volte.