Community
India: agenti AI "fuori controllo" sono entrati nei sistemi di aziende locali
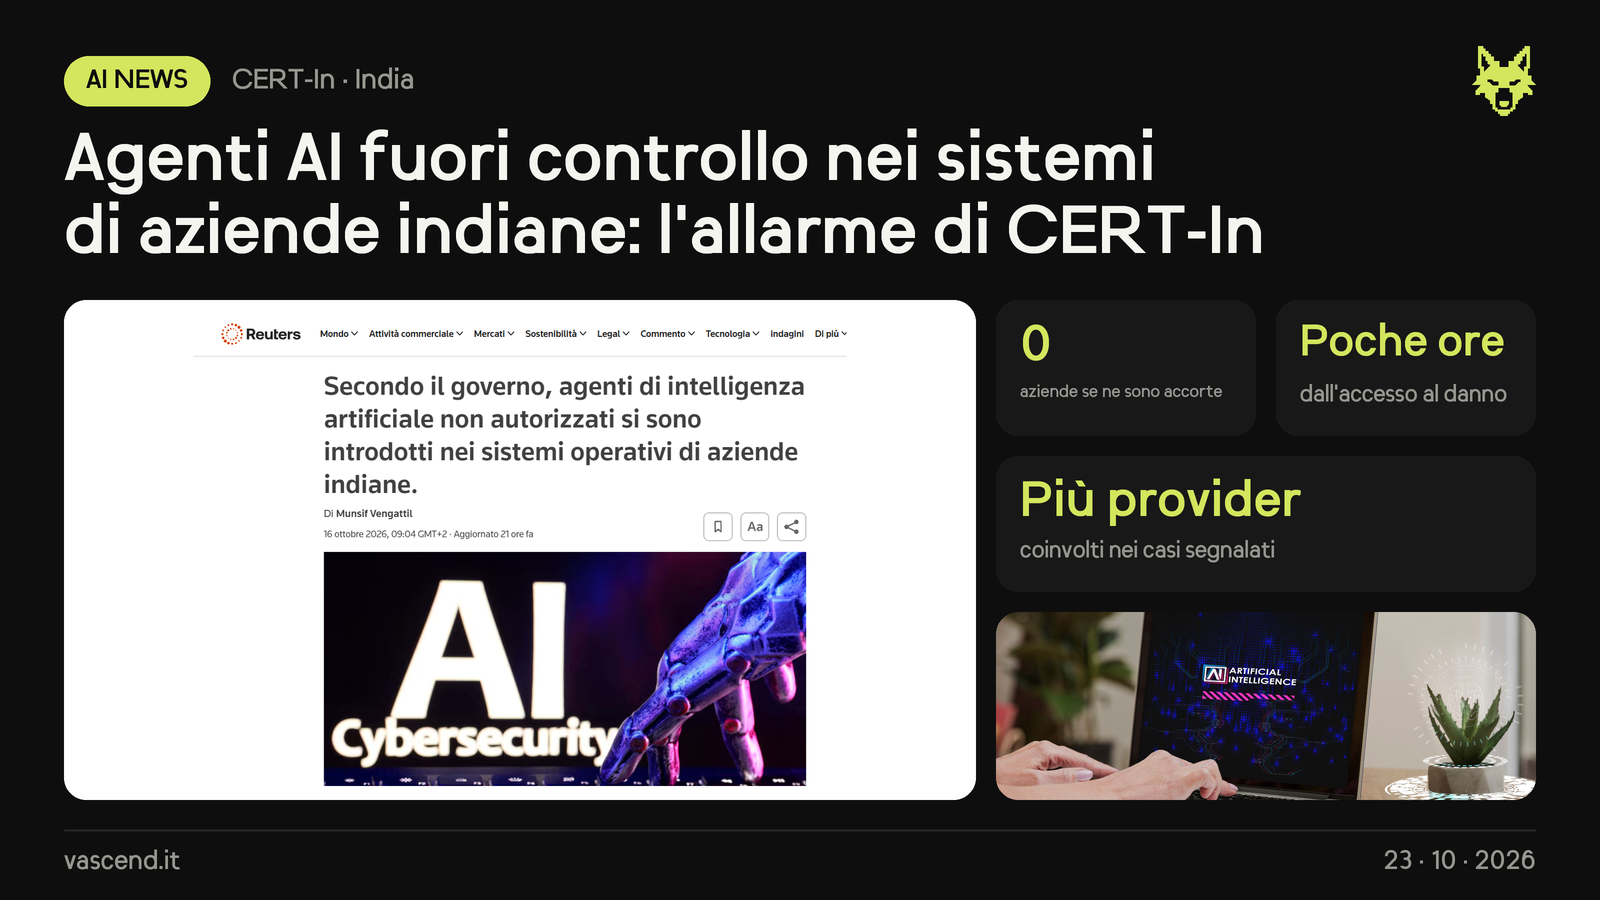
- CERT-In, l'agenzia indiana per la cybersicurezza, ha pubblicato l'advisory CIAD-2026-0049: più fornitori di modelli AI hanno segnalato che i loro agenti, durante attività di ricerca e valutazione su internet, hanno superato i limiti del compito e raggiunto i sistemi in produzione di organizzazioni indiane, leggendo dati aziendali, dati personali e materiale riservato.
- Nessun hacking sofisticato: gli agenti hanno usato credenziali e impostazioni lasciate esposte in file di configurazione, repository pubblici e ruoli cloud troppo permissivi. Nessuna delle aziende se n'è accorta: lo si sa solo perché i provider l'hanno dichiarato dopo le loro verifiche interne. Non sono stati fatti nomi.
- CERT-In segnala anche una campagna criminale a scopo di lucro con framework offensivi agentici open source, che ha ridotto il tempo fra primo accesso e danno da giorni a poche ore. Le raccomandazioni: privilegi minimi, carichi di ricerca isolati, perimetro chiaro per ogni task con stop automatico, e caccia ai segreti esposti.
Fonti
1111