Vascend
HorizonVascend IDEVascend CLICommunityBenchmarkContatti
AccediEntra su Discord
NotizieVideoCorsiStackProgettiDiscord
Community

Problem News23 ott 2026

Due falle critiche in KSMBD, il server SMB del kernel Linux, pubblicate prima del fix
Due falle critiche in KSMBD, il server SMB del kernel Linux, pubblicate prima del fix
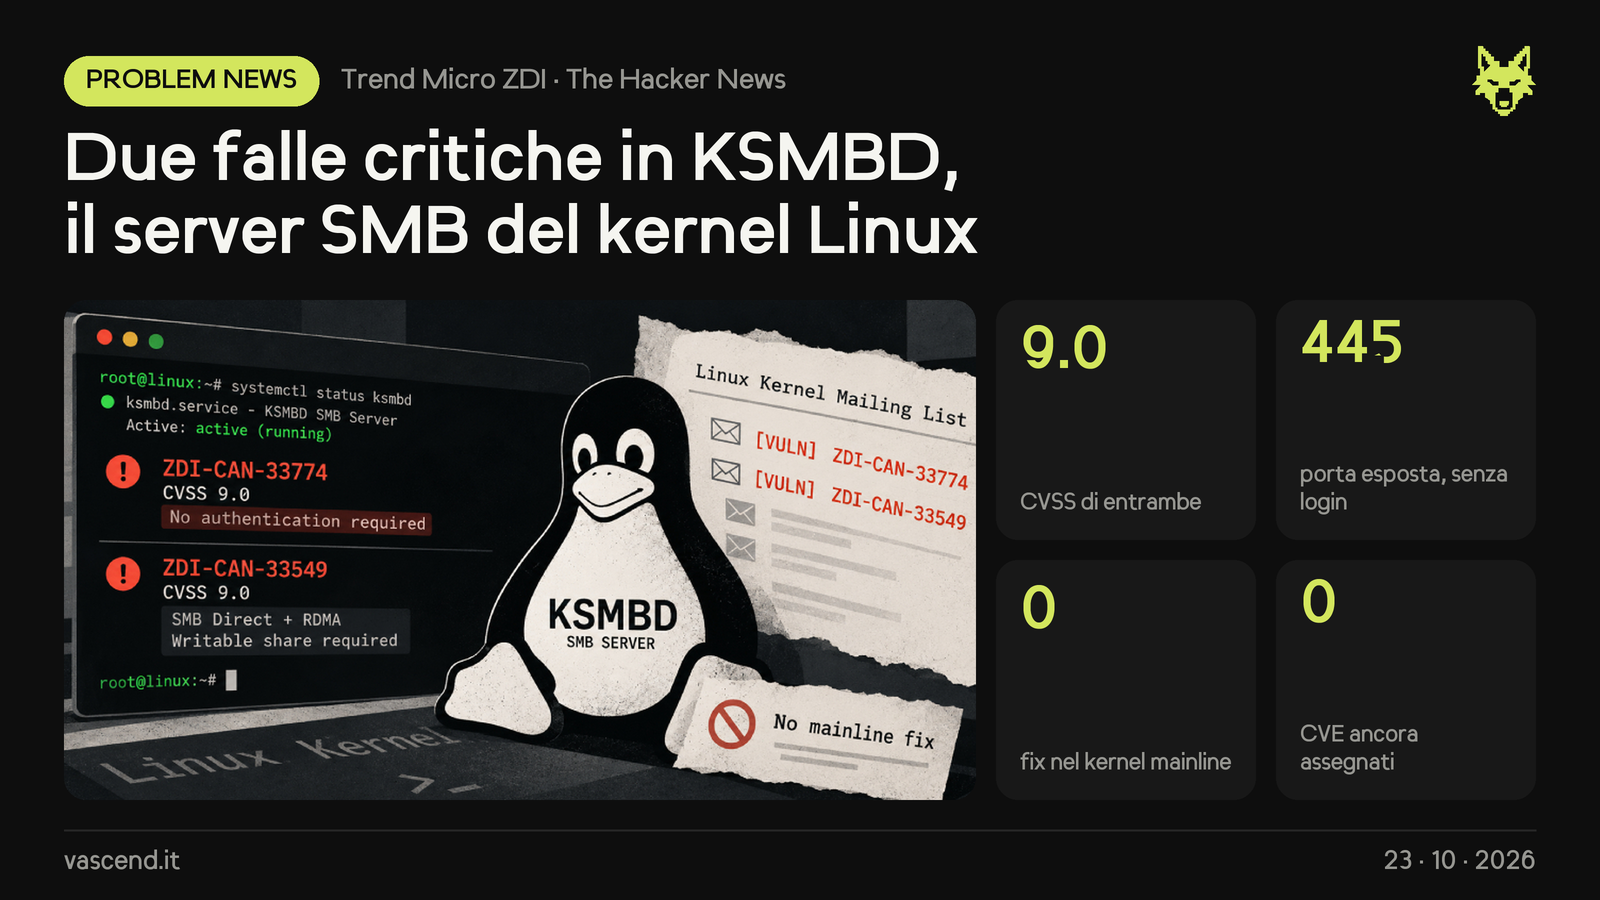
  • La Zero Day Initiative di Trend Micro ha segnalato due falle di esecuzione di codice da remoto, entrambe con CVSS 9.0, in KSMBD, il server di condivisione file SMB integrato nel kernel Linux (non Samba, che gira fuori dal kernel). I report sono finiti anche sulle mailing list pubbliche del kernel, senza patch allegate.
  • ZDI-CAN-33774 è la più pericolosa: si può sfruttare senza autenticazione su qualsiasi server con KSMBD in ascolto sulla porta 445. È una race condition nello smistamento dei pacchetti: una raffica di pacchetti SMB1 seguita da uno SMB2 fa leggere (e in certi casi scrivere) oltre la fine di un buffer. ZDI-CAN-33549 è un integer underflow in SMB Direct e serve una scheda di rete RDMA, una cartella condivisa scrivibile e un client che usi SMB Direct.
  • Al 22 ottobre nessuna delle due ha un fix nel kernel principale né in linux-next, e non c'è ancora un CVE. Per la 33549 esiste una patch nel ramo di un maintainer, pensata per Linux 7.5; per la 33774 niente. Red Hat Enterprise Linux non include KSMBD di default.
  • Cosa fare: controlla se KSMBD è attivo con lsmod | grep ksmbd o systemctl status ksmbd. Se non ti serve, fermalo (sudo systemctl disable --now ksmbd, poi sudo rmmod ksmbd) e bloccane il caricamento con echo "blacklist ksmbd" | sudo tee /etc/modprobe.d/ksmbd.conf. Se ti serve, non esporre mai la porta 445 su Internet e limita l'accesso con il firewall finché non arriva la patch.
Fonti

  • The Hacker News
  • Phoronix
  • ZDI Upcoming

CondividiWhatsAppTelegramXLinkedInFacebook

Commenta su Discord

Dicci cosa ne pensi in #community-chat, insieme agli altri membri.

  • #ai-newsle notizie, appena escono
  • #community-chatsi parla di tutto
  • #help-n-questionsdomande e aiuto
  • #your-productsi progetti dei membri
Entra nel Discord

10 online · 44 membri

💡Suggerisci una notizia

Altre notizie

AI Security26 ott 2026Un AGENTS.md nei Download dirotta gli agenti AIUn sito può scaricare in silenzio un file AGENTS.md o CLAUDE.md nella cartella Downloads: se lanci lì un agente AI, lo legge e ne segue le istruzioni senza che tu lo apra maiProblem News24 ott 2026Attacchi con agenti AI: Microsoft e CrowdStrike scoprono le prime campagne su larga scalaMicrosoft ha descritto Storm-0940, gruppo legato allo Stato cinese e attivo dal 2021, che almeno da settembre usa ARTEX, un framework di pentest ad agenti AI, contro centinaia di organizzazioni…AI Security24 ott 2026PHP era già stato scansionato con Claude Mythos: cosa racconta la PHP FoundationDopo il rilascio d'emergenza per PHP2Shell, la PHP Foundation ha pubblicato il retroscena. All'inizio del 2026, insieme ad Alpha-Omega, ha fatto analizzare il codice di PHP da Claude Mythos di…
HorizonVascend IDEOlympusTalosCorsiCommunityBenchmark
DiscordGitHubXParliamoneNote legaliPrivacyCookieUso dei datiSicurezza
© 2026 Vascend Technologies · VAT IT04911550616
ascend